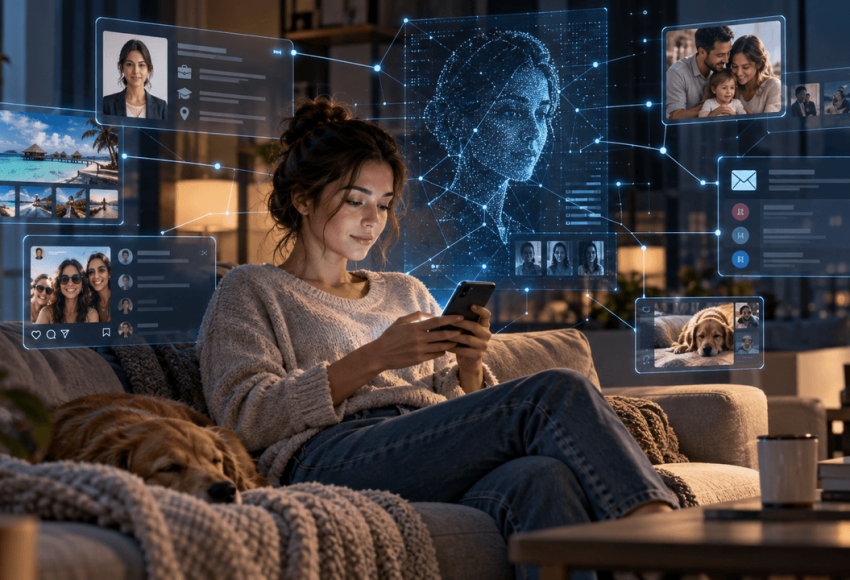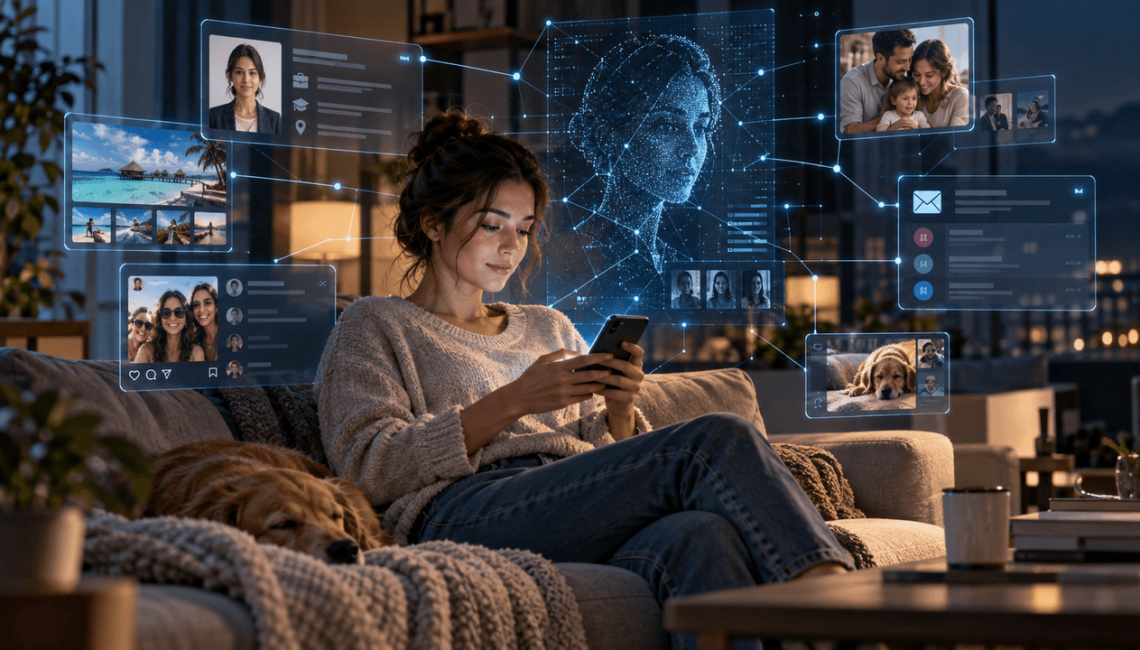
Las estafas con inteligencia artificial están cambiando una de las reglas tradicionales de los fraudes online. El problema ya no es únicamente que un ciberdelincuente pueda crear un correo convincente, una fotografía falsa o incluso imitar una voz. La IA también puede utilizarse antes del engaño para recopilar información sobre una posible víctima y construir un fraude mucho más personalizado.
Tu profesión, familiares, vacaciones, aficiones, fotografías, relaciones profesionales o lugares que frecuentas pueden dejar pequeñas pistas en Internet.
Por separado quizá parezcan datos sin importancia. Cuando se relacionan entre sí, pueden proporcionar suficiente contexto para fabricar una historia que resulte creíble.
Ahí está uno de los grandes cambios: la inteligencia artificial permite analizar grandes cantidades de información pública con mucha más rapidez, reduciendo el trabajo necesario para investigar previamente a una víctima.
Por eso, ante las nuevas estafas con IA, proteger nuestras cuentas sigue siendo fundamental, pero también debemos prestar atención a nuestra huella digital.
Tabla de Contenidos
¿Qué son las estafas con inteligencia artificial?
Las estafas con inteligencia artificial son fraudes en los que los delincuentes utilizan herramientas de IA en alguna fase del engaño.
La tecnología puede servir para redactar mensajes de phishing más convincentes, generar imágenes, imitar voces, crear vídeos manipulados o analizar información disponible públicamente sobre una persona.
Tradicionalmente, investigar a una víctima requería buscar manualmente sus perfiles, publicaciones, familiares, empresa, intereses y relaciones. Ahora parte de ese proceso puede acelerarse utilizando herramientas capaces de encontrar, relacionar y procesar grandes cantidades de información. Esto significa que el fraude puede dejar de parecer un mensaje enviado al azar.
Puede parecer escrito específicamente para ti.
La IA puede recopilar información sobre ti antes de intentar estafarte
Existe un concepto importante para entender este tipo de amenaza: OSINT, siglas de Open Source Intelligence o inteligencia de fuentes abiertas.
Consiste, simplificando, en recopilar y analizar información accesible públicamente. No es una actividad delictiva por sí misma y tiene numerosos usos legítimos. El problema aparece cuando esa capacidad se utiliza para preparar un fraude.
Pensemos en la cantidad de información que podemos dejar públicamente durante años:
Una fotografía puede revelar dónde estamos. LinkedIn puede indicar dónde trabajamos y cuál es nuestro cargo. Una publicación puede mostrar que estamos de vacaciones. Una felicitación puede revelar una fecha de cumpleaños. Una fotografía familiar puede ayudar a identificar relaciones personales.
La IA puede facilitar el procesamiento y la conexión de esas piezas. El resultado es un perfil mucho más detallado con el que preparar un ataque de ingeniería social.
Ejemplo de una estafa con IA: cuando el mensaje sabe demasiado sobre ti
Imagina que recibes este mensaje:
“Hola, soy del departamento de administración. Sé que Marta está de vacaciones esta semana. Necesitamos que revises urgentemente esta factura antes de que vuelva.”
El mensaje incluye tu nombre, conoce a una compañera real y sabe que está de vacaciones.
Probablemente le prestarías mucha más atención que a un correo genérico lleno de errores.
Sin embargo, ninguno de esos datos tiene por qué proceder de un hackeo.
Puede que tu compañera haya publicado sus vacaciones. La web corporativa muestra quién trabaja en cada departamento. LinkedIn permite identificar a otros empleados. Y una publicación de la empresa ofrece el contexto necesario para construir el resto de la historia.
La IA puede ayudar a unir esas piezas y convertir información aparentemente inofensiva en contexto para un fraude.
Es precisamente esta personalización la que hace especialmente peligrosas determinadas estafas.
Del phishing tradicional al phishing personalizado con inteligencia artificial
Durante años nos han enseñado a detectar phishing fijándonos en faltas de ortografía, traducciones extrañas o mensajes excesivamente genéricos.
Esas señales siguen siendo útiles, pero ya no son suficientes. Las herramientas generativas permiten redactar textos fluidos, cambiar de idioma y adaptar el tono de un mensaje.
Si además se proporciona información sobre la víctima, el resultado puede ser un correo mucho más difícil de distinguir de una comunicación auténtica. El mensaje puede mencionar tu empresa, tu cargo, un proveedor o una circunstancia personal real.
En Bejares Consultores ya explicamos una variante especialmente dirigida de estos ataques en nuestra guía sobre qué es el spear phishing.
La diferencia frente al phishing masivo está precisamente en la personalización: cuanto más sabe el delincuente sobre su objetivo, más fácil resulta construir un pretexto creíble.
Deepfakes y clonación de voz: cuando ver y escuchar deja de ser suficiente
La IA generativa también permite producir contenidos manipulados capaces de reforzar el engaño.
Una llamada podría intentar imitar la voz de una persona conocida. Un vídeo manipulado podría aparentar mostrar a alguien que conocemos. Una imagen generada artificialmente puede utilizarse para construir una identidad falsa.
Esto cambia una regla que durante muchos años parecía bastante segura: escuchar la voz de alguien o verlo en una pantalla ya no debería considerarse por sí solo una prueba suficiente de identidad.
Imaginemos que un familiar llama diciendo que ha sufrido un problema y necesita dinero urgentemente. El peligro aumenta si el delincuente conoce previamente el nombre del familiar, dónde vive, dónde estudia o incluso dónde se encuentra en ese momento.
La combinación de información real + contenido generado mediante IA + urgencia emocional puede crear un engaño extremadamente convincente.
Este mecanismo tiene muchos puntos en común con la estafa del familiar por WhatsApp, pero la IA puede añadir nuevas capas de credibilidad al fraude.
¿Qué información utilizan los estafadores para crear estos engaños?
No debemos pensar únicamente en contraseñas o números de tarjetas. Los datos aparentemente cotidianos también pueden tener valor.
Dónde trabajas, quiénes son tus compañeros, cuándo estás de vacaciones, quién es tu pareja, cómo se llaman tus hijos, dónde estudian, qué coche utilizas o cuáles son tus aficiones pueden convertirse en piezas útiles para construir una historia.
Las fotografías también pueden revelar mucho más de lo que pensamos. Un cartel al fondo, una matrícula, una vivienda, una ubicación reconocible o una acreditación profesional pueden aportar contexto adicional.
La cuestión no es dejar de utilizar Internet ni desaparecer de las redes sociales. La recomendación más útil es otra: antes de publicar algo, pensar qué podría deducir de esa información alguien que no nos conoce personalmente.
Las empresas también están expuestas a las estafas con inteligencia artificial
El problema no termina en nuestra vida personal. La información profesional disponible públicamente puede utilizarse para preparar ataques contra una empresa.
LinkedIn, páginas corporativas y redes sociales permiten identificar empleados, cargos, responsables financieros, proveedores o relaciones profesionales. Un atacante puede utilizar esta información para intentar obtener credenciales corporativas, solicitar documentación confidencial o preparar un fraude haciéndose pasar por un directivo, proveedor o compañero.
Aquí aparece el conocido Business Email Compromise (BEC), un tipo de fraude en el que el atacante intenta hacerse pasar por una persona o entidad de confianza para conseguir, por ejemplo, una transferencia o información sensible.
La IA puede aumentar la capacidad de personalización de estos ataques.
Por eso la ciberseguridad empresarial ya no puede limitarse a instalar determinadas herramientas técnicas. También requiere formación y procedimientos internos de verificación. En nuestra guía sobre ciberseguridad en pymes explicamos algunas medidas que las empresas pueden adoptar para reducir su exposición.
Cómo protegerte de las estafas con inteligencia artificial
No podemos controlar toda la información que existe sobre nosotros en Internet, especialmente después de años utilizando redes sociales y servicios digitales.
Pero sí podemos reducir considerablemente la información accesible y, sobre todo, cambiar nuestra manera de reaccionar ante determinadas comunicaciones.
Revisa qué sabe Internet sobre ti
- Haz periódicamente una búsqueda de tu nombre, correo electrónico u otros datos públicos.
- Comprueba qué perfiles aparecen y qué información puede consultar una persona que no te tenga agregada.
Este ejercicio puede ayudarte a detectar fotografías antiguas, perfiles abandonados o información que ya no necesitas mantener públicamente.
Haz privadas las publicaciones personales cuando sea posible
Revisa la configuración de privacidad de tus redes sociales. Especialmente aquellas publicaciones que permitan conocer familiares, desplazamientos, fechas importantes o información relacionada con menores.
Cuanto menor sea la información pública disponible, más difícil resultará construir un perfil detallado.
No confíes en un mensaje solo porque conozca datos reales
Esta es probablemente una de las reglas más importantes frente a las nuevas estafas con inteligencia artificial. Que alguien conozca tu nombre, empresa, banco, familiares o una actividad reciente no demuestra que sea quien dice ser.
Parte de esa información puede proceder de fuentes públicas, filtraciones anteriores o redes sociales.
Verifica las peticiones urgentes por otro canal
Si un familiar, compañero, proveedor o supuesto responsable de una empresa solicita dinero, contraseñas o información sensible de manera inesperada, verifica la petición utilizando otro canal que ya conocieras previamente.
No utilices exclusivamente los datos de contacto proporcionados en el propio mensaje sospechoso.
Utiliza autenticación multifactor
Una contraseña comprometida no debería ser suficiente para acceder a nuestras cuentas más importantes.
Activar la autenticación multifactor añade una barrera adicional y puede reducir el impacto de un intento de robo de credenciales.
¿Qué hacer si crees que una estafa con IA ya ha utilizado tus datos?
Lo primero es diferenciar entre que alguien conozca información pública sobre ti y que realmente haya conseguido acceder a alguna de tus cuentas.
Si sospechas que existe una suplantación o acceso no autorizado, cambia las credenciales afectadas, activa autenticación multifactor cuando esté disponible y revisa las sesiones abiertas de tus cuentas.
También conviene conservar mensajes, correos, números de teléfono, capturas, URLs y cualquier otra evidencia relacionada con el intento de fraude.
Si has facilitado información bancaria o realizado un pago, contacta cuanto antes con tu entidad financiera.
Y si sospechas que alguien está utilizando tu identidad, puedes ampliar los pasos a seguir en nuestra guía sobre cómo saber si me han suplantado la identidad.
El verdadero peligro de la IA es que la estafa deje de parecer una estafa
Las estafas con inteligencia artificial no han inventado necesariamente todos los mecanismos del fraude. El phishing, la suplantación de identidad y la ingeniería social existían mucho antes de la expansión de la IA generativa.
Lo que está cambiando es la capacidad de automatizar, personalizar y escalar determinadas partes del proceso. Un estafador ya no necesita limitarse a enviar miles de mensajes idénticos esperando que alguien caiga.
Puede disponer de herramientas que le ayuden a conocer mejor a una posible víctima, adaptar el lenguaje, construir un contexto creíble y generar contenidos falsos que refuercen el engaño.
Por eso nuestra defensa también debe evolucionar. Ya no basta con preguntarnos si un correo está bien escrito o si reconocemos una voz.
La pregunta que deberíamos hacernos es mucho más sencilla:
¿Puedo verificar por una segunda vía que esta persona es realmente quien dice ser?
En un entorno en el que la IA puede imitar cada vez mejor lo que vemos, escuchamos y leemos, verificar antes de actuar se está convirtiendo en una de nuestras mejores defensas.